Inleiding
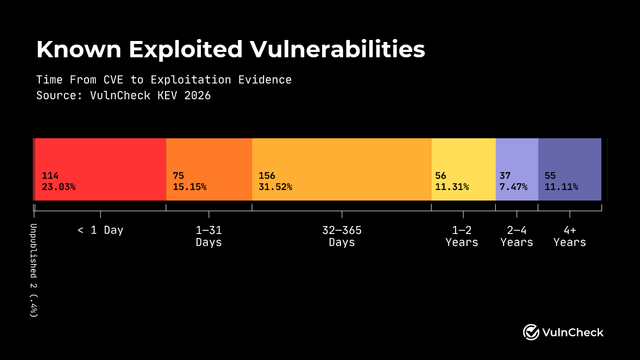
Het digitale ecosysteem wordt steeds sneller doorontwikkeld. In deze dynamiek kan een enkel gerucht over een vermeende software‑bug al voldoende zijn om een volledige exploit te genereren. Deze trend wijst op een verschuiving van traditionele kwetsbaarheidsdetectie naar een meer informatiestroom‑gedreven aanpak.
Mechanisme van geruchtgedreven exploitatie
- Bronidentificatie – Een gerucht ontstaat vaak op forums, sociale media of via interne leak‑kanalen. De bron wordt geanalyseerd op betrouwbaarheid en historische nauwkeurigheid.
- Signal‑to‑Noise Ratio – Analisten meten de verhouding tussen relevante aanwijzingen en ruis. Hoge ratio’s leiden tot gerichte code‑review.
- Automatisering – Met behulp van statische en dynamische analyse‑tools wordt de vermoedelijke kwetsbaarheid gesimuleerd. Machine‑learning‑modellen kunnen patronen herkennen op basis van eerdere exploits.
- Proof‑of‑Concept (PoC) – Zodra een mogelijke aanvalsvector is geïdentificeerd, wordt een PoC ontwikkeld. Deze wordt vaak intern getest voordat publieke disclosure plaatsvindt.
Complexiteitsanalyse
De tijdscomplexiteit van het omzetten van een gerucht naar een werkende exploit kan worden gemodelleerd als:
T(g) = O(R * A * M)
- R = aantal geruchten die geanalyseerd worden (lineair)
- A = diepte van automatische analyse (exponentieel bij gebruik van fuzzing)
- M = aantal machine‑learning iteraties voor patroonherkenning (logaritmisch)
Deze formule toont aan dat een toename in geruchten (R) de totale inspanning lineair beïnvloedt, terwijl geavanceerde analyse (A) exponentieel kan groeien, wat de noodzaak van efficiënte algoritmen benadrukt.
Impact op beveiligingsprocessen
- Snellere respons – Organisaties die geruchten systematisch monitoren, kunnen sneller patches ontwikkelen.
- Risico op valse positieven – Overmatige focus op geruchten kan leiden tot onnodige resource‑allocatie.
- Ethiek en verantwoordelijkheid – Publicatie van geruchten zonder verificatie kan onbedoeld kwaad veroorzaken.
Aanbevelingen voor professionals
- Implementatie van een gerucht‑monitoringsysteem met real‑time data‑feeds en prioriteringsalgoritmen.
- Gebruik van probabilistische modellen om de waarschijnlijkheid van een gerucht te kwantificeren.
- Integratie van sandbox‑omgevingen voor snelle PoC‑validatie zonder productie‑impact.
- Beleid voor responsible disclosure om ethische risico’s te mitigeren.
Conclusie
Geruchten over software‑bugs vormen tegenwoordig een krachtige drijfveer voor exploit‑ontwikkeling. Door deze informatiestroom te kwantificeren en te automatiseren, kunnen beveiligingsprofessionals zowel de tijd tot detectie als de efficiëntie van mitigatie aanzienlijk verbeteren, mits ze de balans tussen snelheid en nauwkeurigheid bewaken.